
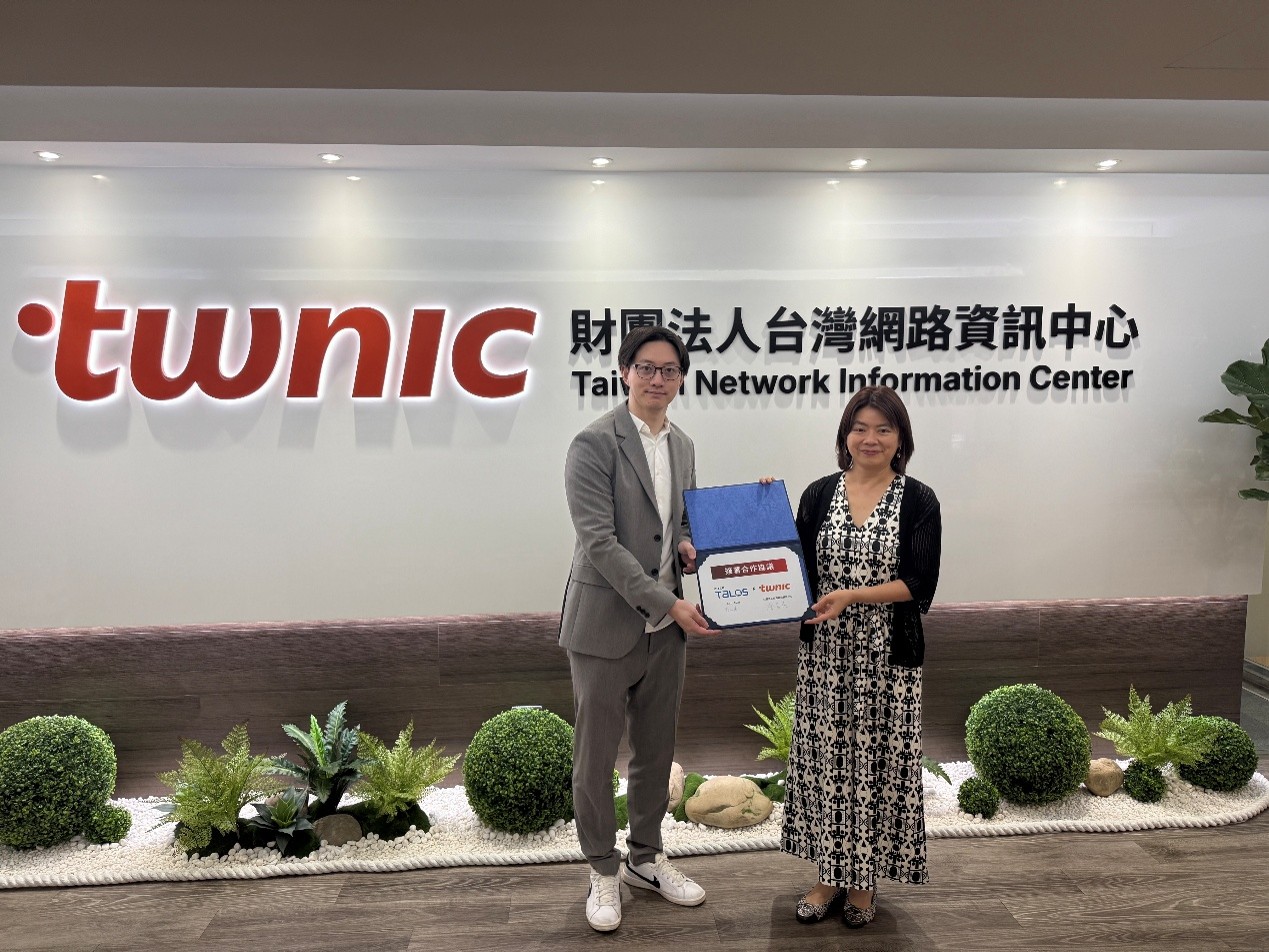
台灣網路資訊中心(TWNIC)正式宣布,與 Cisco Talos 簽署 AEGIS 網路威脅情資合作計畫(AEGIS Cyber Intelligence Program);透過雙向威脅情資交換與研究合作,結合全球威脅洞察與在地網路觀測能力,提升台灣對網路威脅的偵測、追蹤與應變能力。
此次合作聚焦於威脅情資的交換與研究,Cisco Talos 以其專長,提供進階持續性威脅(advanced persistent threat, APT)與網路犯罪(cybercrime)相關之入侵指標與其技術分析;TWNIC 則提供 DNS 相關解析數據所蒐集之去識別化資料。透過高品質的情資共享,雙方期望更快速辨識潛在風險,強化預警與應變能力。
台灣位居全球半導體與資通訊供應鏈的關鍵地位,網路環境的穩定攸關全球數位經濟的運作。TWNIC 作為我國網路基礎設施的重要推動者,長期投入網域名稱管理與網路治理;有鑑於台灣在國際網路體系中的重要性,TWNIC 持續深化在地資安量能,並與 Cisco Talos 合作,將其威脅觀測與研究能量導入台灣,使國際情資得以轉化為符合我國需求的實際防禦能力。
Cisco Talos 的全球威脅研究能量,與 TWNIC 既有的在地觀測形成互補。此次合作不僅擴展 TWNIC 的情資網絡,使我國面對跨國威脅時兼具全球視野與在地觀測深度,亦將進一步提升台灣在國際資安社群中的能見度與影響力。
Cisco Talos《2025 年度回顧》指出,2025 年百大最常遭積極利用的漏洞中,近四成(nearly 40%)影響已終止支援(end-of-life, EOL)的設備;同時,新揭露的重大漏洞在被揭露後極短時間內即遭利用,反映自動化與 AI 輔助的攻擊工具正快速普及。此一趨勢使高品質、可即時交換的威脅情資,成為縮短曝險時間的關鍵基礎。

左起依序為Cisco Talos經理陳心廉 TWNIC執行長余若凡
TWNIC 執行長余若凡表示:「面對日益複雜且多變的網路安全威脅,TWNIC 持續深化 DNS 安全防護技術,並透過威脅情資的蒐集、分析與應用,將研究成果轉化為具體且有效的防護措施,積極提升台灣網路環境的安全性。」
余若凡進一步指出:「此次與 Cisco Talos 展開合作,不僅能夠拓展雙方在威脅情資方面的交流與共享,更能結合彼此的技術與分析優勢,提升對潛在威脅的掌握程度,並加速惡意網路活動的識別與防護,共同打造更安全、可信賴的網路環境。」
TWNIC 副執行長丁綺萍 表示:「DNS 解析是網路存取的必經環節,也是觀測威脅的第一線。TWNIC 長期維運DNS解析服務,累積大量在地觀測資料;透過與 Cisco Talos 的情資交換與共同研究,我們得以將在地觀測轉化為可供各界運用的預警資訊,縮短從發現到處置的時間。」
Cisco Talos經理陳心廉表示:「Cisco Talos 的研究顯示,攻擊者正集中鎖定身分驗證與信任機制,並利用 AI 壓縮從漏洞揭露到遭到利用的時間。正因為台灣在全球網路環境中的重要性,Cisco Talos 選擇將全球情資能量與在地夥伴共享:把全球威脅視野與在地 DNS 及蜜罐觀測放在一起看,讓台灣的偵測與應變量能實質提升,把時間差縮到最小。」
未來,TWNIC 也將持續扮演連結國內外資安社群的角色,促進合作與交流,為台灣打造更穩定且可信賴的網路環境。
雙方也將在此合作基礎上,持續探索更多合作面向,包括資安研究、技術交流、關鍵基礎設施之設備生命週期治理(lifecycle governance)等,持續深化全球情資與在地量能的結合,共同推動台灣資安生態系的長期發展。